登录与密码问题:初始密码、admin 命令、封禁与 OTP 全解
登录问题集中在四个场景,逐一给出处理路径。
场景一:拿不到初始密码
首次启动会创建 admin 并打印随机密码,位置按安装方式:
- Docker:
docker logs openlist(容器名按实际改)里找「initial password」一行 - 命令行 / Windows:程序目录执行
openlist admin - 错过了或丢了:直接重置
openlist admin random(随机新密码)或openlist admin set 新密码,不用翻日志
场景二:密码明明对了却登录失败
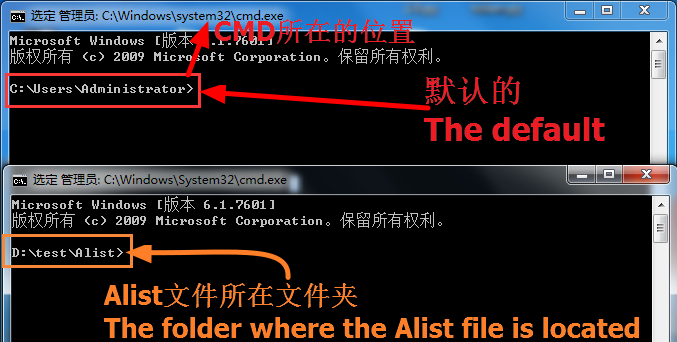
九成是 admin 命令跑错了目录:OpenList 读的是「运行命令时所在目录」的配置。在桌面直接开终端跑命令,读到的是桌面的空配置,密码自然对不上。解法:
- Windows:文件资源管理器进入程序所在目录,地址栏输入
cmd回车,再执行命令 - Linux:
cd到程序目录再执行 - 判断标准:
openlist admin输出的密码,和你启动程序的那个 data 目录对应得上
另一个变种:改了密码还是旧密码能登——多实例(两个 OpenList 在跑)或浏览器缓存了旧会话,退出重登、确认只跑一个实例。
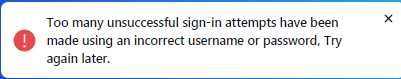
场景三:提示尝试次数过多被封
连续 6 次密码错误会封当前 IP 30 分钟(只封出错那个 IP,其他人不受影响):
- 等半小时自动解封
- 重启 OpenList 立即解封
- 解封后先确认密码(场景一、二)再试,否则继续触发
场景四:登录时要求输 OTP 码
说明该账号开启了 双因素验证:输验证器 App 当前的 6 位动态码即可。
- 在登录别人的站点?那是对方的 2FA,问管理员
- 自己的 2FA 丢了:普通用户找管理员在用户页取消;管理员自己走命令行
cancel2fa(见 双因素验证)
附:登录后反复掉线的灵异现象
「提示登录成功、紧接着又要登录」几乎都是 CDN 缓存搅局:登录 Token 被 CDN 缓存或改写。清 CDN 缓存验证;不熟悉 CDN 规则的话,建议别给管理后台套 CDN(官方态度也是如此)。